Perkuat pertahanan siber, BSSN pimpin migrasi kriptografi pascakuantum
Badan Siber dan Sandi Negara (BSSN) menginisiasi gugus tugas untuk mengoordinasikan migrasi menuju sistem kriptografi yang lebih tahan terhadap ancaman komputasi kuantum, ungkap Kepala BSSN Nugroho Sulistyo Budi.
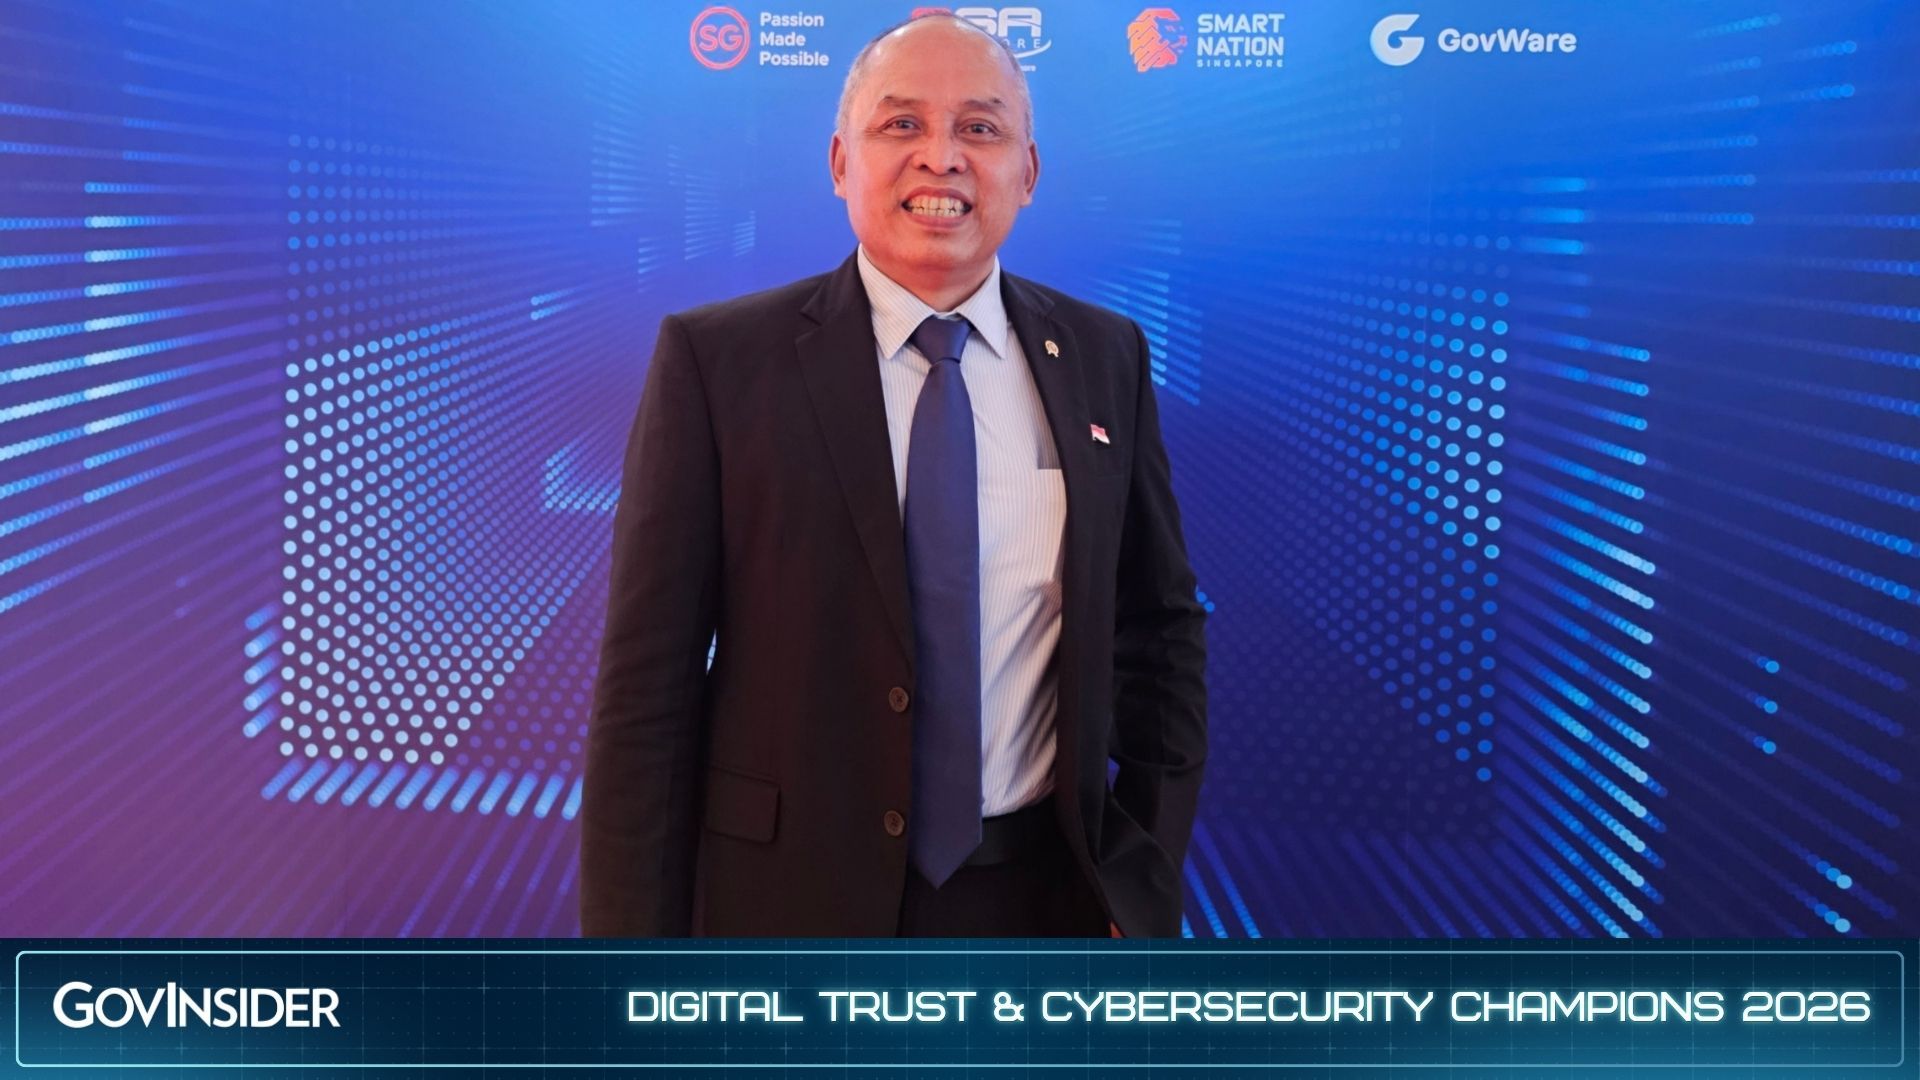
Indonesia mempersiapkan migrasi kriptografi pascakuantum untuk meningkatkan pertahanan siber dalam menghadapi ancaman masa depan. Foto: GovInsider
Indonesia mulai mempersiapkan migrasi menuju kriptografi pascakuantum (post-quantum cryptography/PQC) untuk mengantisipasi ancaman komputer kuantum terhadap sistem enkripsi yang digunakan saat ini.
Migrasi PQC berlaku untuk skala nasional, termasuk kementerian, lembaga, BUMN, dan sektor strategis. Adapun pelaksanaannya akan dilakukan secara bertahap dengan memprioritaskan sektor Infrastruktur Informasi Vital (Critical Information Infrastructure/CII).
Untuk mencapai tujuan tersebut, Badan Siber dan Sandi Negara (BSSN) menginisiasi gugus tugas bersama sejumlah pemangku kepentingan nasional untuk mengoordinasikan proses migrasi dan menyusun peta jalan peralihan ke teknologi kriptografi.
“Gugus tugas akan mempermudah koordinasi dan memastikan agar perlindungan data tetap berjalan selama proses migrasi,” kata Kepala BSSN Letjen TNI (Purn) Nugroho Sulistyo Budi.
Nugroho berbicara kepada GovInsider di sela-sela ASEAN Ministerial Conference on Cybersecurity (AMCC) di Sands Expo and Convention Centre, Singapura, pada 14 Oktober. Pertemuan tersebut merupakan bagian dari rangkaian Singapore International Cyber Week (SICW) 2026.
Kepala BSSN menjelaskan, komputasi kuantum berpotensi memecahkan algoritma kriptografi tertentu yang saat ini digunakan untuk melindungi data sensitif, termasuk informasi perbankan dan transaksi ekonomi.
Risikonya, data yang dikumpulkan dalam bentuk terenkripsi sekarang dapat menjadi sasaran ketika teknologi tersebut berkembang dan mampu memecahkan perlindungan yang ada.
“Data yang aman hari ini belum tentu tetap aman di masa depan. Inilah mengapa BSSN mengembangkan dan mengoordinasikan PQC sejak dini,” tegasnya.
Berpacu dengan waktu
Kepala BSSN menjelaskan, persiapan tidak bisa menunggu sampai komputasi kuantum benar-benar mampu mengancam sistem yang dipakai secara luas (Q-Day), karena migrasi pada infrastruktur berskala nasional membutuhkan waktu.
Gugus tugas ini menjadi langkah awal untuk menyatukan berbagai pihak yang terlibat dalam perlindungan sistem elektronik nasional.
Namun, BSSN tidak dapat menjalankan perubahan tersebut sendirian. Migrasi membutuhkan koordinasi dengan entitas yang mengoperasikan sistem dan menyimpan data penting.
"Karena itu, setiap sektor perlu memahami teknologi yang digunakan, risiko terhadap sistemnya, serta tahapan yang dibutuhkan," catat Nugroho.
Di samping menyiapkan langkah antisipasi terhadap ancaman komputasi kuantum, Indonesia juga harus menghadapi tantangan serangan siber yang terus berkembang, salah satunya adalah serangan yang memanfaatkan kecerdasan buatan (AI-fueled cyberattacks).
“Komputasi kuantum dapat membuka enkripsi, sementara AI meningkatkan kecepatan dan skala serangan. Keduanya dapat menimbulkan dampak berantai terhadap layanan publik,” bebernya.
Meski demikian, AI juga dapat dimanfaatkan untuk memperkuat pertahanan siber, termasuk membantu mengidentifikasi kerentanan sistem serta mendukung operasi sensor dan forensik siber. Hal ini dapat dilakukan setelah organisasi memitigasi risikonya terlebih dahulu.
Skala infrastruktur Indonesia dan kondisi geografisnya menambah kompleksitas tantangan. Dengan sekitar 280 juta penduduk yang tersebar di negara kepulauan, tingkat pemahaman teknologi dan kesadaran keamanan masyarakat juga tidak merata.
Ia mengingatkan bahwa keamanan siber tidak boleh diperlakukan sebagai kebutuhan sekunder dalam transformasi digital. Sistem yang terhubung secara digital memerlukan fondasi keamanan yang kuat agar layanan tidak mudah terganggu atau kolaps ketika terjadi serangan.
Kerja sama regional dan diplomasi siber
Kepala BSSN juga menyoroti ancaman siber yang melintasi batas negara memerlukan kerja sama regional dan diplomasi siber.
Bagi Indonesia, hal ini penting karena infrastruktur yang menjadi sumber serangan dapat berada di luar wilayah negara, sementara pelaku dapat menyamarkan identitas dan menggunakan berbagai teknik untuk mempersulit pelacakan.
"Tidak ada satu negara yang mampu menghadapi ancaman siber sendirian. Pertukaran informasi ancaman, komunikasi antarpemerintah, dan koordinasi lintas negara diperlukan untuk mengonfirmasi temuan serta memahami pola serangan."
Ia menceritakan upaya kerja sama Indonesia dengan beberapa negara pada forum AMMC 2026.
Dengan Singapura, BSSN menjajaki kerja sama dengan Cyber Security Agency of Singapore (CSA) dalam hal pertukaran informasi ancaman (threat intelligence), peningkatan kapasitas kelembagaan dan personel, serta berbagi pengetahuan tentang teknik dan pola serangan.
Pengalaman Singapura menangani serangan advanced persistent threat (APT) yang dikaitkan dengan kelompok UNC3886 dapat menjadi pembelajaran bagi Indonesia. Sebaliknya, Indonesia juga dapat berbagi informasi mengenai kerentanan siber yang ditemukan.
Indonesia juga menjajaki kerja sama dengan Estonia, yang memiliki pengalaman menghadapi serangan siber berskala besar pada 2007, dalam hal penguatan regulasi dan kapasitas kelembagaan.
Dengan Australia, Indonesia turut menjajaki kerja sama untuk memperkuat keterhubungan antara ASEAN dan kawasan Pasifik.
Meski demikian, Nugroho menggarisbawahi bahwa kerja sama ini juga harus diikuti program konkret, seperti pelatihan bersama, pertukaran tenaga ahli, dan peningkatan kapasitas teknis.
"Intinya kami tidak hanya ingin membangun kesepakatan, tetapi memastikan negara-negara bisa merespons ancaman lintas batas dengan lebih cepat," ujarnya.
Memperkuat ketahanan siber nasional
Nugroho menekankan bahwa keamanan siber bukan soal teknis, tapi bagian dari upaya menjaga kedaulatan nasional. Melindungi jaringan dan server berarti turut melindungi data ekonomi, pertahanan, energi, serta kependudukan.
Dengan demikian, pemerintah juga harus meningkatkan kemampuan teknis dan kelembagaan agar dapat mendeteksi serta merespons ancaman secara efektif.
Pembahasan RUU Keamanan dan Pertahanan Siber menjadi bagian dari upaya ini.
Ia menegaskan bahwa keamanan siber dalam konteks ini berfokus pada perlindungan sistem, jaringan, aplikasi, perangkat, dan data – bukan untuk pemantauan masyarakat seperti yang selama ini sering dituduhkan.
"Kami hanya ingin memastikan standar keamanan dipatuhi dan data publik mendapatkan perlindungan yang memadai," tegasnya.
Langkah berikutnya adalah meningkatkan ketahanan siber nasional agar setiap orang menyadari pentingnya tanggung jawab keamanan.
Berdasarkan pemantauan BSSN, sekitar 80 persen serangan siber yang diamati berkaitan dengan eksploitasi faktor manusia. Serangan tersebut antara lain memanfaatkan penipuan, rekayasa sosial, dan kerentanan internal organisasi.
Ia mengajak masyarakat agar lebih waspada terhadap tautan mencurigakan, manipulasi identitas, pencurian kredensial, serta pengaturan privasi pada layanan digital. Pengguna juga perlu memperhatikan pembaruan keamanan perangkat dan tidak mengabaikan peringatan kerentanan.
“Setiap warga negara harus sadar keamanan,” kata Nugroho, seraya menekankan pentingnya peran media dan berbagai pemangku kepentingan dalam meningkatkan literasi keamanan siber.