Singapura perbarui strategi keamanan sibernya untuk “bertindak secepat ancaman”
Menteri Senior sekaligus Menteri Koordinator Keamanan Nasional K Shanmugam memperingatkan bahwa serangan siber canggih kian sering terjadi dan Singapura harus bersiap menghadapi upaya terus-menerus untuk membobol infrastruktur kritis.
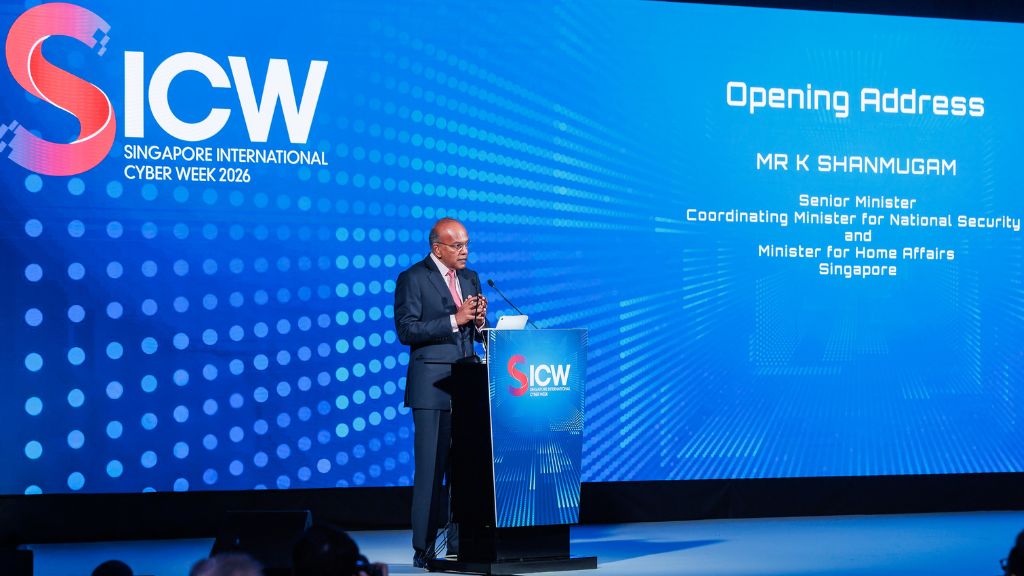
Singapura memperbarui Strategi Keamanan Sibernya dengan menggeser pertahanan siber nasional ke pendekatan yang lebih proaktif, dengan ancaman AI dan kuantum menjadi perhatian utama. Foto: SICW
Singapura baru saja meluncurkan Strategi Keamanan Siber (Singapore's Cybersecurity Strategy/SCS) ketiganya, yang menetapkan pendekatan lebih proaktif dalam pertahanan siber nasional.
“Kami berupaya bertindak lebih awal, bertindak pada skala nasional, dan bertindak secepat ancaman itu sendiri,” kata Menteri Senior sekaligus Menteri Koordinator Keamanan Nasional, K Shanmugam.
Ia berbicara pada upacara pembukaan acara Singapore International Cyber Week (SICW) pada 13 Oktober di Sands Expo and Convention Centre, Singapura.
Pertama kali diluncurkan pada 2016 dan diperbarui pada 2021, SCS 2026 menaruh penekanan lebih besar pada pertahanan siber tingkat nasional, perlindungan bagi organisasi dan individu di luar infrastruktur kritis, serta persiapan menghadapi ancaman terkait kecerdasan buatan (AI) dan komputasi kuantum.
Strategi ini merespons lanskap siber yang lebih menantang: aktor ancaman persisten tingkat lanjut (APT) kian sering menyasar infrastruktur informasi vital (CII), AI membuat penyerang bergerak lebih cepat dan dalam skala lebih besar, dan komputasi kuantum pada akhirnya dapat melemahkan enkripsi yang ada.
Pendekatan keamanan yang lebih proaktif
Shanmugam memperingatkan bahwa serangan siber canggih kian sering terjadi dan Singapura harus bersiap menghadapi upaya terus-menerus untuk membobol infrastruktur kritis.
Ia mencontohkan serangan terhadap instalasi energi di Polandia dan kebocoran data besar yang menimpa operator seluler terbesar di Korea Selatan sebagai contoh ancaman yang dihadapi layanan esensial.
Singapura sendiri juga menghadapi upaya berkelanjutan untuk membobol infrastruktur telekomunikasinya.
Shanmugam mengatakan pemerintah menggelar Operasi CYBER GUARDIAN untuk merespons kampanye siber canggih yang melibatkan aktor APT, UNC3886.
Diumumkan pada Februari 2026, operasi ini menyatukan lebih dari 100 pembela siber dari instansi pemerintah yang bekerja erat dengan operator telekomunikasi. Ini merupakan upaya respons insiden siber terkoordinasi terbesar yang pernah dilakukan Singapura.
Operasi tersebut menunjukkan mengapa pertahanan siber tidak bisa dibatasi pada masing-masing organisasi.
Penyerang mencari kelemahan di seluruh sistem yang saling terhubung, alih-alih memperlakukan instansi pemerintah dan perusahaan telekomunikasi sebagai target yang terpisah.
“Pemerintah dan industri harus bekerja sama erat dalam merespons,” ujarnya.
Memperkuat kapabilitas pertahanan siber nasional
Di bawah strategi keamanan siber yang baru, Singapura akan memperkuat kapabilitas tingkat nasionalnya.
Bagian penting dari pendekatan Singapura adalah meningkatkan National Cybersecurity Command Centre (NC3), yang oleh Shanmugam disebut sebagai “pusat operasi Cyber Security Agency (CSA) untuk pertahanan siber.”
NC3 yang ditingkatkan bertujuan memperkuat lima bidang pertahanan siber, mulai dari membangun gambaran nasional yang lebih jelas tentang ancaman yang muncul hingga mempercepat respons insiden.
Pertama, NC3 akan menggabungkan intelijen ancaman dari instansi pemerintah, operator infrastruktur kritis, perusahaan keamanan siber, dan mitra internasional untuk memberikan pandangan yang lebih komprehensif tentang lanskap ancaman.
Hal ini membantu otoritas mengidentifikasi keterkaitan antarinsiden yang tampak terpisah dan mendeteksi kampanye canggih lebih awal.
Kedua, Singapura akan memperkenalkan Protective Domain Name Service (PDNS) nasional untuk memblokir akses ke domain berbahaya yang terkait dengan phishing, malware, dan ancaman siber lainnya.
Layanan ini beroperasi di bawah Online Criminal Harms Act, dengan langkah penilaian dan validasi untuk menekan kesalahan pemblokiran. Pengguna juga dapat mengajukan banding atau meminta peninjauan atas keputusan pemblokiran.
Ketiga, pemerintah berencana memperkuat manajemen permukaan serangan bagi pemilik CII, membantu mereka mengidentifikasi sistem yang terhubung ke internet, menilai kerentanan, dan memprioritaskan celah yang baru, parah, atau sedang aktif dieksploitasi penyerang.
Keempat, pemilik CII terpilih akan menerima kemampuan deteksi ancaman yang lebih kuat melalui intelijen ancaman khusus dan sistem proprietary yang dikembangkan Centre for Strategic Infocomm Technologies (CSIT), yang diintegrasikan dengan NC3.
Terakhir, otoritas akan menggunakan sistem berbasis AI untuk melacak insiden, menilai operasi yang sedang berlangsung, dan merencanakan langkah berikutnya, guna mendukung respons yang lebih cepat dan terkoordinasi terhadap insiden siber besar.
AI membawa peluang dan risiko baru
Shanmugam menyoroti bahwa AI menggeser keseimbangan ke arah penyerang siber dengan meningkatkan kecepatan, skala, dan kecanggihan serangan.
“Ancaman siber berbasis AI sebenarnya bukan soal ‘apakah’, melainkan ‘kapan’,” katanya, seraya menambahkan bahwa Singapura akan mengadopsi AI secara aman dan bertanggung jawab.
Menurutnya, CSA telah mengembangkan perangkat AI untuk mengotomatiskan penemuan dan pemetaan aset serta kerentanan yang terekspos, guna mendukung spesialis manusia dalam menguji kerentanan kompleks pada aplikasi web.
Government Technology Agency of Singapore (GovTech Singapore) juga memakai agen AI untuk mempercepat penemuan kerentanan dan pengujian keamanan.
Alih-alih mengembangkan model AI tersendiri untuk setiap aplikasi, Shanmugam mengatakan: “Kami akan berinvestasi pada AI harness engineering, yang akan memberi kami keleluasaan memilih antarmodel AI dan mengintegrasikan model terbaik yang tersedia secara aman dengan perangkat yang ada.”
Keamanan siber membutuhkan aksi kolektif
Dalam sambutan pembukaannya, Chief Executive CSA, Gwenda Fong, mengatakan bahwa ekonomi Singapura yang saling terhubung membuat kolaborasi esensial bagi pertahanan siber yang efektif.
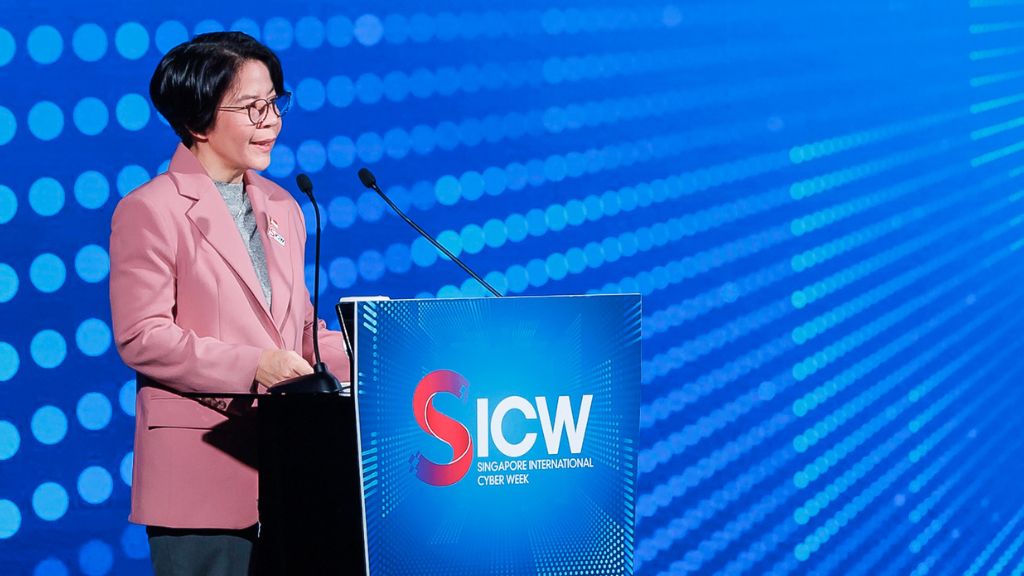
“Tidak ada satu pihak pun yang memiliki visibilitas penuh atas seluruh lanskap ancaman,” kata Fong.
Instansi pemerintah, operator infrastruktur, penyedia cloud, dan perusahaan keamanan siber masing-masing memegang bagian gambaran yang berbeda.
Kampanye canggih dapat membentang di banyak sistem dan jaringan selama waktu yang panjang, sehingga insiden yang tampak terisolasi bisa jadi bagian dari operasi yang lebih besar.
Fong menekankan bahwa organisasi harus mampu menggabungkan informasi dan keahlian dengan cukup cepat untuk bertindak sebelum penyerang mencapai tujuannya.
“Bagi kami, kerja sama harus melampaui kesepakatan atas prinsip. Kerja sama harus berwujud kemampuan untuk bekerja bersama saat dibutuhkan,” ujarnya.
SICW berfungsi sebagai wadah untuk mengubah kerja sama ini menjadi aksi praktis, ujarnya.
Kegiatan di SICW mencakup latihan bersama CSA dan Google dengan skenario siber AI agentik bagi mitra internasional, Frontier AI Governance Workshop bersama AI Safety Hub untuk pejabat ASEAN dan kawasan Asia-Pasifik yang lebih luas, serta pelatihan langsung oleh Cloudflare untuk membantu operator CII memperkuat pertahanan siber berbasis AI mereka.
Singapura juga berencana terus mendorong dialog internasional dan kolaborasi praktis meskipun persaingan geopolitik meningkat di bidang seperti AI, semikonduktor, dan telekomunikasi, pungkasnya.