Memperkuat keamanan sebagai fondasi ekosistem digital kesehatan
Kementerian Kesehatan memperkuat tata kelola keamanan ekosistem SATUSEHAT sejak tahap desain, penerapan kebijakan keamanan informasi, serta koordinasi penanganan insiden siber untuk mendukung pelindungan data dan privasi masyarakat.
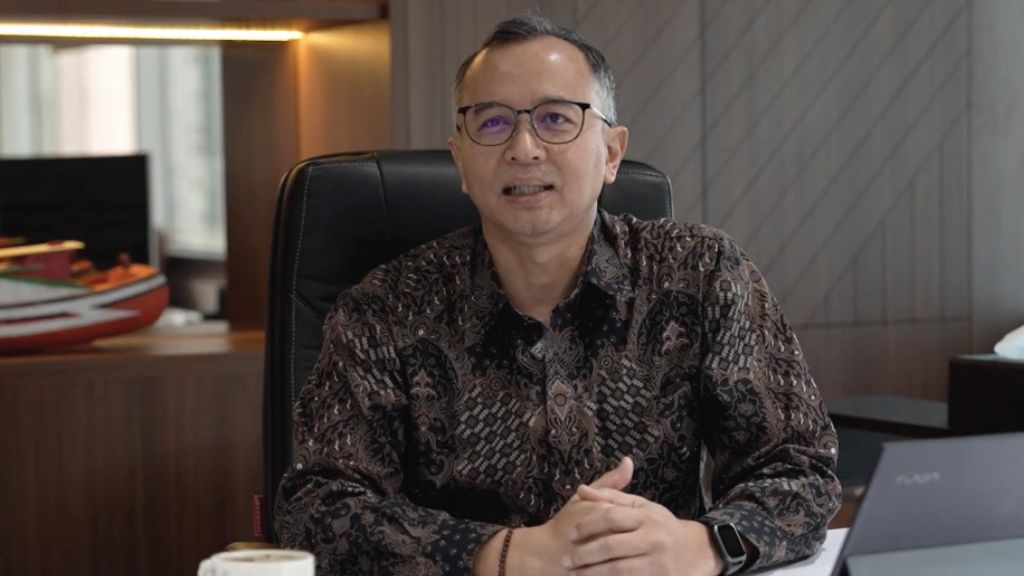
Kepala Pusdatin Kementerian Kesehatan Eko Sulistijo menjelaskan bahwa keamanan siber SATUSEHAT mencakup pengelolaan sistem, koordinasi antarlembaga, dan kesiapan menghadapi ancaman baru. Foto: Kemenkes
Data kesehatan termasuk informasi paling sensitif yang dimiliki seseorang. Ketika data tersebut mengalir antar fasilitas pelayanan kesehatan (fasyankes) melalui satu platform nasional, satu celah keamanan berpotensi menimbulkan dampak yang meluas.
Karena itu, Kementerian Kesehatan (Kemenkes) menjadikan keamanan sebagai syarat utama dalam pengembangan SATUSEHAT, ekosistem digital kesehatan yang dibangun sejak 2021 dan menjadi tulang punggung program Cek Kesehatan Gratis (CKG) nasional.
Kepala Pusat Data dan Teknologi Informasi (Pusdatin) Kemenkes, Eko Sulistijo, mengatakan bahwa keamanan informasi mungkin tidak selalu terlihat secara langsung dalam pencapaian target program kesehatan. Namun, aspek ini penting untuk menjaga kepercayaan masyarakat, melindungi data, dan mendukung keberlangsungan layanan kesehatan digital.
"Tanpa adanya keamanan, segala hal menjadi kurang bermakna," kata Eko kepada GovInsider.
Pesan itulah yang terus ditekankan Eko kepada seluruh personel di organisasi, terkhusus pada tim pengembang dan pengelola sistem.
Sebagai bagian dari infrastruktur informasi vital, SATUSEHAT membutuhkan pendekatan keamanan yang tidak hanya mengandalkan perlindungan teknis, tetapi juga mencakup pengelolaan sistem, koordinasi antarlembaga, dan kesiapan menghadapi ancaman baru.
Pendekatan ini bertumpu pada tiga prinsip: keamanan dirancang sejak awal pengembangan, keamanan sebagai tanggung jawab bersama, dan keamanan yang diperkuat dengan tata kelola yang baik untuk menghadapi perkembangan teknologi, termasuk kecerdasan buatan (AI).
Merancang keamanan sejak awal
Prinsip pertama adalah memastikan keamanan menjadi bagian yang harus dipenuhi dalam setiap proses pengembangan sistem, bukan diperlakukan sebagai tahapan yang selesai setelah sistem dinyatakan siap digunakan.
Pusdatin Kemenkes mulai menerapkan konsep shift left, yakni mempertimbangkan keamanan sejak tahap awal desain dan pengembangan. Jika kerentanan ditemukan selama proses tersebut, pengembangan tidak langsung dilanjutkan.
"Proses akan dihentikan dan akan dikembalikan ke tahap sebelumnya hingga unsur keamanan terpenuhi," jelas Eko.
Namun, memenuhi persyaratan keamanan sebelum peluncuran saja tidak cukup. Sistem yang telah beroperasi tetap membutuhkan pemeliharaan dan pengawasan untuk mengantisipasi kerentanan baru.
Karena itu, pengembang dan pengelola sistem wajib memastikan patching dilakukan, sementara tim keamanan memberikan masukan atau security advisory terkait sistem maupun pengelolaan data, tambahnya.
Pada SATUSEHAT Mobile dan SATUSEHAT Platform, kontrol keamanan mengacu pada standar ISO 27001:2022 dan ISO 27799:2016.
Pendekatan security by design tersebut menjadi semakin penting karena SATUSEHAT tidak beroperasi secara terisolasi. Platform ini terhubung dengan berbagai sistem informasi kesehatan lain, sehingga keamanan satu sistem turut bergantung pada perlindungan yang diterapkan oleh sistem lainnya.
Memperkuat mata rantai keamanan
Menurut Eko, sistem yang telah memenuhi standar keamanan tetap dapat menghadapi risiko apabila terhubung dengan sistem lain yang memiliki perlindungan lebih lemah.
"Dalam pengelolaan keamanan, kami tidak hanya harus memastikan pengelolaan keamanan sistem kami, tetapi juga memastikan bahwa sistem lain yang terhubung memiliki standar keamanan yang sama," katanya.
Karena itu, sistem informasi kesehatan yang terintegrasi dengan SATUSEHAT harus menerapkan kontrol keamanan, baik pada tingkat aplikasi maupun organisasi.
Di lingkungan internal Kemenkes, pembagian tanggung jawab tersebut diperkuat melalui Keputusan Menteri Kesehatan Nomor HK.01.07/Menkes/721/2026 tentang Pedoman Pelindungan Data Pribadi di Lingkungan Kementerian Kesehatan yang merupakan turunan dari UU No. 27/2022 tentang Pelindungan Data Pribadi.
Kebijakan ini mengatur peran setiap satuan kerja dalam menjaga data pribadi.
Selain menetapkan tanggung jawab, Kemenkes memperkuat kapasitas untuk merespons insiden ketika perlindungan yang ada tidak mampu mencegah gangguan.
Kemenkes memiliki dua tim tanggap insiden siber, yaitu Kemenkes CSIRT untuk lingkup organisasi dan Health CSIRT yang mendampingi pengelolaan keamanan siber di sektor kesehatan.
Surat Edaran Bersama Menteri Kesehatan dan Kepala Badan Siber dan Sandi Negara (BSSN) juga mewajibkan penyelenggara sistem elektronik di setiap fasyankes memiliki CSIRT untuk mendukung koordinasi penanganan insiden secara horizontal maupun vertikal.
Menurut Eko, hal ini menuntut peningkatan kapasitas tim agar mampu merespons ancaman sesuai dengan tingkat dan dampaknya.
Karena itu, Kemenkes bekerja sama dengan BSSN secara berkelanjutan untuk melakukan pelatihan teknis, cyberdrill, dan tabletop exercise.
Kesiapan tersebut penting karena keamanan tidak hanya diukur dari kemampuan mencegah serangan, tetapi juga dari kemampuan mempertahankan layanan dan memulihkannya ketika insiden terjadi.
"Potensi dan risiko insiden tidak selalu harus dihindari, namun potensi dan risiko harus selalu siap untuk dihadapi," catatnya.
Menjaga sistem lama tanpa menghambat perubahan
Kesiapan menghadapi insiden juga berkaitan dengan infrastruktur yang menopang layanan kesehatan digital. Tidak semua sistem dapat langsung diganti dengan teknologi baru, sementara sistem lama atau legacy tetap harus beroperasi dan terlindungi.
Menurut Eko, arah kebijakan Kemenkes adalah pemanfaatan cloud sebagai sayap elastisitas, legacy sebagai jangkar kestabilan, dan keamanan sebagai fondasi bersama.
Artinya, penggunaan cloud tidak serta-merta membuat sistem lama ditinggalkan. Kemenkes tetap mengelola sistem legacy dengan menerapkan isolasi satu arah dan segmentasi yang ketat untuk membatasi risiko.
"Kami tidak mengurung legacy semata, namun kami mengelolanya dengan isolasi satu arah dan segmentasi ketat," katanya.
Untuk memperkuat ketahanan data, Kemenkes menggunakan cadangan data immutable di cloud sebagai perlindungan bagi sistem on-premise. Simulasi disaster recovery plan (DRP) juga dilakukan secara berkala untuk menguji kesiapan pemulihan layanan.
Langkah-langkah tersebut ditujukan untuk menjaga layanan publik tetap berjalan, aman dan tangguh. Seiring waktu, beban kerja kritikal dipindahkan secara bertahap ke ekosistem cloud yang lebih aman dan skalabel.
Membangun budaya keamanan
Meski demikian, Eko menyoroti bahwa infrastruktur dan prosedur teknis hanya dapat memberikan perlindungan optimal jika didukung oleh orang-orang yang mengoperasikannya.
"Kami memandang ketahanan siber sebagai tanggung jawab bersama," katanya seraya menambahkan bahwa Kemenkes menanamkan pemahaman bahwa keamanan siber bukan semata-mata urusan tim teknologi informasi (TI).
Untuk memperkuat kesadaran tersebut, Pusdatin menerbitkan flyer kesadaran keamanan informasi setiap bulan. Pelindungan data pribadi telah mencakup seluruh satuan kerja, sementara panduan manajemen keamanan informasi masih diterapkan secara parsial.
Kemenkes kini berupaya memperluas penerapan panduan tersebut ke tingkat kementerian, dengan harapan dapat menjadi rujukan bagi penyelenggara sistem informasi kesehatan lainnya.
AI dan pertahanan berlapis
Berbicara mengenai AI di sektor kesehatan, Eko menekankan bahwa di era AI, isu mengenai keamanan sistem kini telah bergeser ke keamanan data yang diproses oleh mesin.
Pendekatan keamanan, katanya, kini tak lagi terbatas pada keamanan aplikasi, tetapi mencakup pelindungan data, pengendalian akses, tata kelola penggunaan teknologi, dan kesiapsiagaan terhadap insiden siber.
Pusdatin memiliki Security Operation Center (SOC) yang memantau ancaman 24/7 dan, bersama CSIRT, menyiapkan mitigasi bila insiden terjadi. Kemenkes juga membentuk Komite AI yang mengatur dan mengawasi aspek etika, hukum, serta keamanan data dalam pemanfaatan AI.
"Kolaborasi antara tim tanggap insiden siber dengan komite AI dapat membangun pertahanan berlapis, tidak hanya keamanan siber, tetapi juga keamanan data di dalamnya," katanya.
Dengan pendekatan itu, AI diharapkan tetap berjalan dengan prinsip security, privacy, dan accountability, serta memastikan teknologi tetap aman, terkendali, dan menjaga privasi masyarakat sejak tahap perancangan.
"Prinsipnya, keamanan dan pelindungan data harus menjadi fondasi, bukan penghambat inovasi," dia menambahkan.
Pusdatin juga memetakan ancaman lain di masa depan. Roadmap kesiapan menghadapi komputer kuantum sedang disusun bersama BSSN, diawali dengan identifikasi ulang aset berdasarkan data yang dikelola.
Pada akhirnya, keberhasilan transformasi digital kesehatan diukur dari seberapa aman, andal, dan bertanggung jawabnya teknologi tersebut dalam memberikan manfaat bagi masyarakat, tutup Eko.